Implementar un sistema de gestión de seguridad de la información puede parecer un desafío grande. Sin embargo, para las pymes chilenas que manejan datos de clientes, proveedores o procesos internos, contar con una estructura clara es cada vez más necesario. La norma ISO/IEC 27001 entrega justamente ese marco práctico y reconocido internacionalmente.
En BigSolutions ayudamos a empresas de todos los tamaños a ordenar sus procesos de seguridad sin complicaciones innecesarias. A continuación explicamos los conceptos esenciales para entender el alcance, identificar riesgos y dar los primeros pasos de forma realista.
¿Qué es ISO/IEC 27001 y por qué importa para las pymes?
La norma ISO/IEC 27001 establece los requisitos para crear, implementar y mantener un Sistema de Gestión de Seguridad de la Información (SGSI). No se trata solo de tecnología: cubre procesos, personas y controles físicos.
Para una pyme, obtener esta certificación puede abrir puertas en licitaciones, mejorar la confianza de clientes y reducir incidentes que generan pérdidas de tiempo y dinero. En Chile, cada vez más empresas medianas y pequeñas están adoptando la norma como una ventaja competitiva.
Conceptos clave que debes conocer
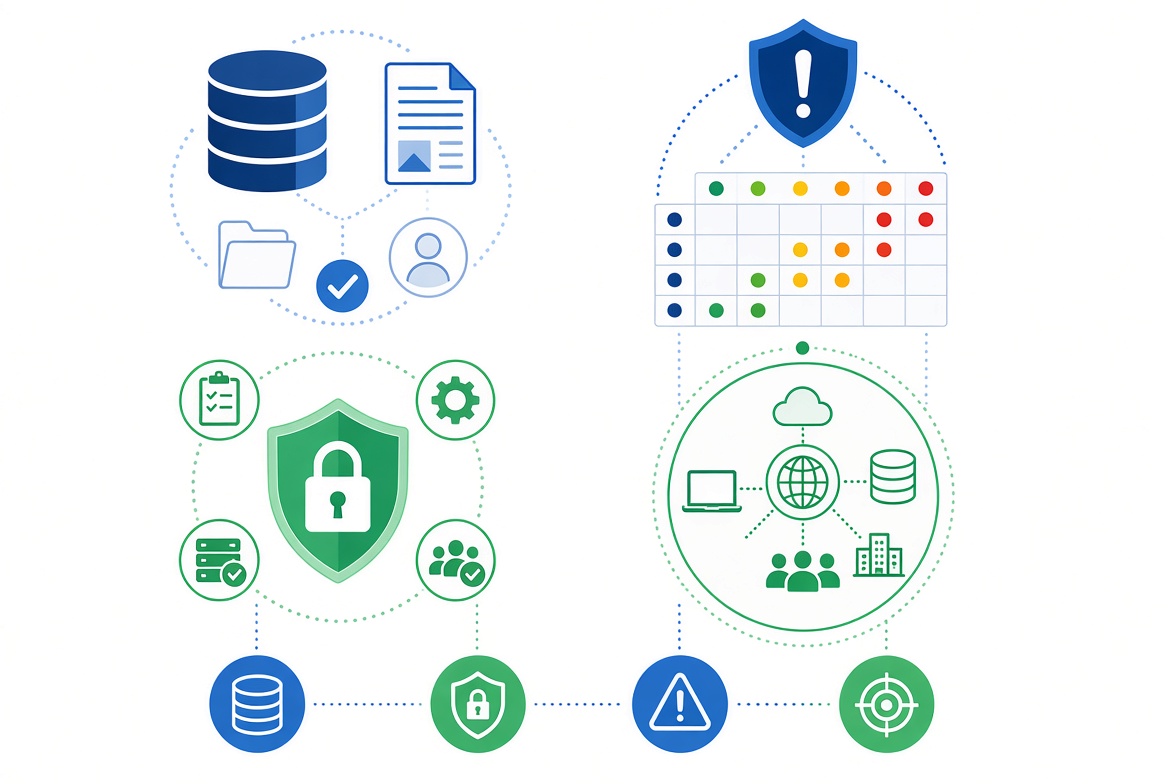
Activo de información
Cualquier dato o recurso que tenga valor para el negocio: bases de datos, correos, documentos físicos o sistemas.
Probabilidad e impacto
La combinación entre la posibilidad de que ocurra una amenaza y las consecuencias que tendría.
Medida de protección
Una política, procedimiento o herramienta tecnológica que ayuda a reducir el riesgo.
Límites del SGSI
La definición clara de las áreas, procesos, ubicaciones y tecnologías que se gestionarán.
Definir el alcance de forma realista
Uno de los errores más comunes es querer abarcar toda la empresa desde el primer día. La norma permite empezar con un alcance acotado y luego ampliarlo.
Preguntas que te ayudarán a definir el alcance
- ¿Qué procesos generan o manejan información sensible?
- ¿Qué áreas o departamentos estarán incluidos inicialmente?
- ¿Existen ubicaciones físicas o solo trabajo remoto?
- ¿Qué sistemas o proveedores externos forman parte del flujo de información?
Comenzar con un alcance pequeño y bien definido permite obtener resultados más rápidos, aprender durante la implementación y expandir el sistema de forma controlada.
Identificación y evaluación de riesgos
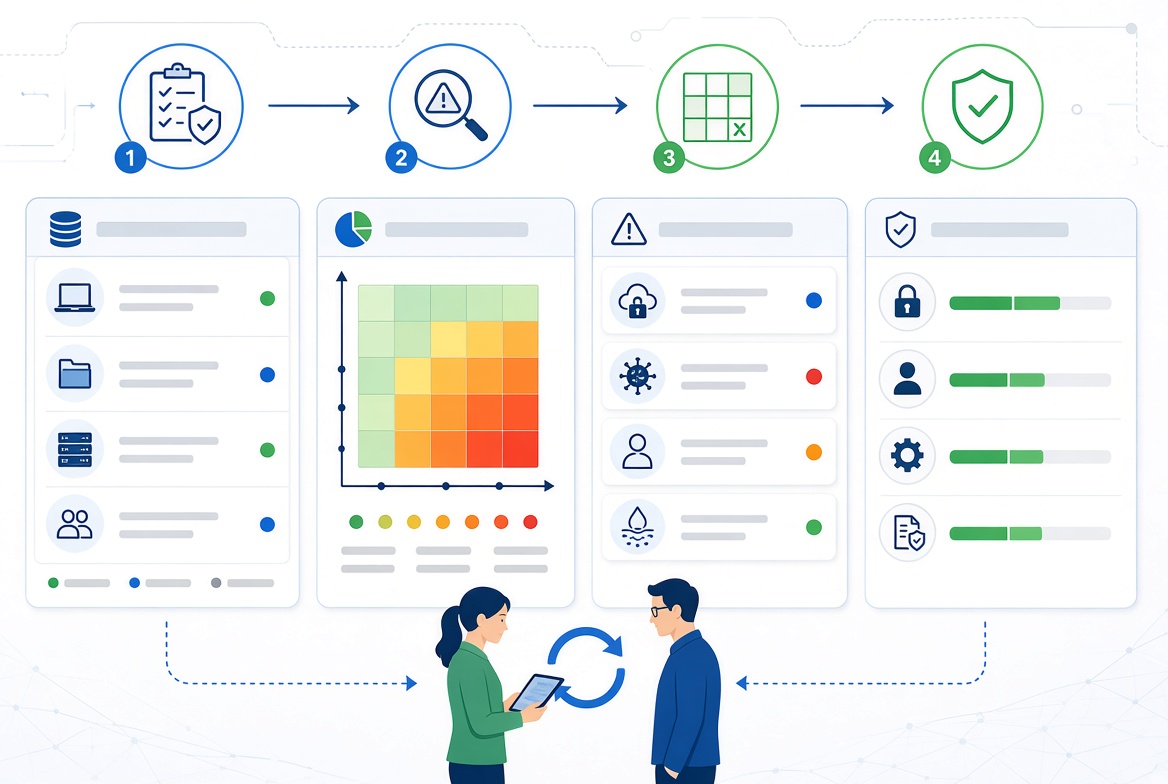
La gestión de riesgos es el corazón de la norma. No necesitas herramientas complejas al inicio; una matriz simple en Excel puede ser suficiente.
Pasos iniciales para gestionar riesgos
Entre las amenazas más comunes se encuentran la pérdida de datos, los accesos no autorizados y las fallas de proveedores. Este ejercicio entrega una visión clara de dónde concentrar esfuerzos y recursos limitados.
Preparación inicial: pasos prácticos
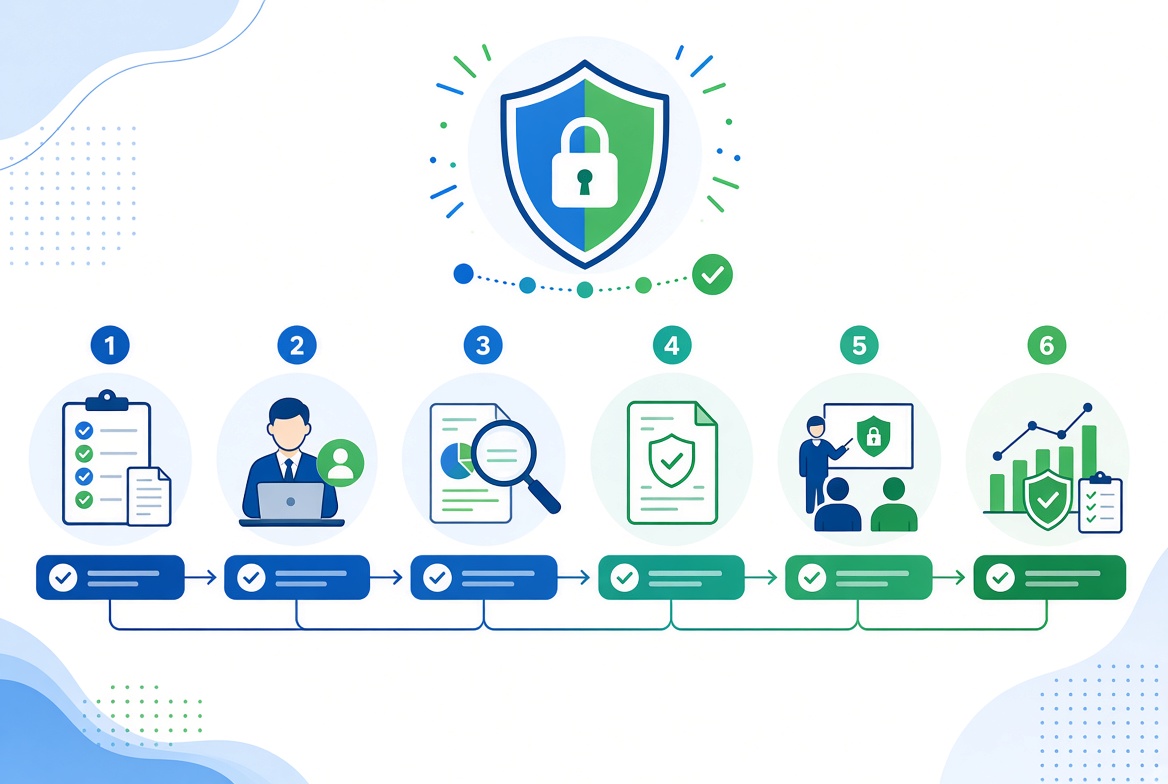
Antes de pensar en auditorías o certificación, es necesario sentar bases sólidas. Estos son los pasos más importantes para empezar:
Checklist de preparación inicial
- Designar un responsable o equipo pequeño que lidere el proyecto.
- Realizar un diagnóstico del estado actual de seguridad, identificando brechas y fortalezas.
- Definir la política de seguridad de la información.
- Establecer objetivos medibles para el primer año.
- Capacitar al personal clave sobre los principios básicos de la norma.
- Crear un plan inicial de tratamiento de riesgos.
- Documentar los procedimientos más críticos.
Errores frecuentes que debes evitar
Muchas pymes cometen los mismos errores al iniciar. Conocerlos ayuda a avanzar más rápido:
- Intentar implementar todos los controles de la norma al mismo tiempo.
- Enfocarse solo en tecnología y olvidar los procesos y las personas.
- No involucrar a la alta dirección desde el principio.
- Documentar por documentar, sin que los procedimientos sean realmente útiles.
- Postergar la capacitación del equipo.
Cómo BigSolutions apoya a las pymes en este camino
En BigSolutions ofrecemos acompañamiento práctico en la implementación de ISO 27001. Nuestro enfoque está orientado a que la documentación sea útil para el día a día y no solo para la auditoría.
Además de consultoría ISO, podemos integrar soluciones complementarias como asistentes virtuales con IA para automatizar controles repetitivos, desarrollo web seguro y marketing digital que respete las políticas de protección de datos. Así, la seguridad deja de ser un obstáculo y pasa a formar parte natural de la operación.
Primeros resultados que puedes esperar
El avance dependerá del alcance, los recursos disponibles y el punto de partida de cada empresa.
- Mayor claridad sobre qué información es realmente crítica.
- Reducción de incidentes menores por falta de procedimientos.
- Mejor capacidad de respuesta ante problemas.
- Una base sólida para avanzar hacia la certificación formal.
Comienza con una hoja de ruta clara.
Si quieres avanzar de forma ordenada, evaluamos la situación actual de tu empresa y definimos una ruta realista según su tamaño, sector y nivel de madurez.
Escríbenos y uno de nuestros consultores revisará contigo cómo comenzar sin complicaciones innecesarias.