La ciberseguridad ya no es un tema exclusivo de grandes empresas. Para las pymes chilenas, proteger la información del negocio es una necesidad diaria que se puede abordar con acciones simples y de bajo costo. Este artículo presenta diez medidas concretas que cualquier empresa puede aplicar de inmediato para reducir riesgos de pérdida de datos, ataques de phishing y accesos no autorizados.
Por qué las pymes deben priorizar la protección de su información
Las pequeñas y medianas empresas manejan datos de clientes, facturación, proveedores y operaciones que resultan valiosos para terceros. Un incidente puede generar interrupciones en el servicio, pérdida de confianza y costos innecesarios. Aplicar medidas básicas de ciberseguridad para pymes permite mantener la continuidad del negocio sin requerir inversiones elevadas.
Las 10 acciones urgentes de ciberseguridad
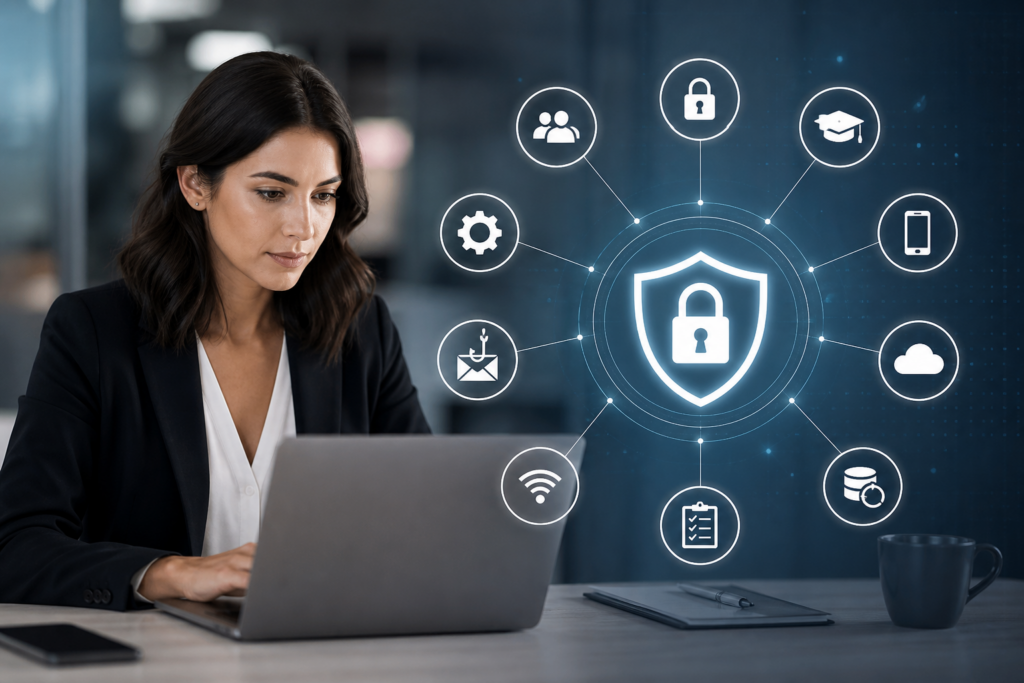
1. Establece contraseñas fuertes y gestionadas
Usa contraseñas de al menos doce caracteres que combinen letras, números y símbolos. Evita reutilizarlas entre distintas plataformas. Un gestor de contraseñas gratuito o de bajo costo ayuda a almacenarlas de forma segura y generar nuevas combinaciones automáticamente.
2. Activa la autenticación de dos factores
Además de la contraseña, exige un segundo paso de verificación, como un código enviado al celular o una aplicación autenticadora. Esta medida dificulta el acceso aunque alguien obtenga la contraseña.
3. Capacita al equipo para identificar phishing
Realiza sesiones cortas y periódicas donde se muestren ejemplos reales de correos fraudulentos. Enseña a verificar remitentes, enlaces y solicitudes de información urgente. Una persona informada reduce significativamente el riesgo de que un ataque prospere.
4. Realiza respaldos periódicos de información crítica
Define una rutina de backup que incluya copias locales y en la nube. Verifica mensualmente que los archivos se puedan restaurar sin problemas. Esta práctica protege contra fallos de hardware, ransomware o borrados accidentales.
5. Mantén sistemas y programas actualizados
Activa las actualizaciones automáticas en computadoras, teléfonos y software de gestión. Las actualizaciones corrigen vulnerabilidades conocidas que los atacantes suelen explotar.
6. Instala y configura protección básica contra malware
Utiliza soluciones antivirus y firewall que vengan incluidas en el sistema operativo o que tengan versiones gratuitas confiables. Configura escaneos automáticos y mantén las definiciones al día.
7. Limita los accesos según el rol de cada persona
Otorga a cada colaborador solo los permisos necesarios para realizar su trabajo. Revisa periódicamente quién tiene acceso a qué carpetas o sistemas y revoca los que ya no correspondan.
8. Protege la red WiFi de la empresa
Cambia la contraseña predeterminada del router, usa cifrado WPA3 o WPA2 y separa la red de invitados de la red principal. Evita compartir la clave con personas ajenas al equipo.
9. Cifra la información sensible
Activa el cifrado de disco en equipos portátiles y utiliza herramientas que protejan archivos específicos que contengan datos de clientes o información financiera. Así, si un dispositivo se pierde o es robado, la información queda protegida.
10. Prepara un plan simple de respuesta a incidentes
Define qué hacer si ocurre un problema: a quién contactar internamente, cómo aislar equipos y cómo comunicar la situación a clientes si es necesario. Tener un procedimiento escrito reduce el tiempo de reacción y el impacto.
Checklist rápida para implementar hoy
- Revisar y cambiar contraseñas débiles en las próximas 48 horas.
- Activar autenticación de dos factores en correos y sistemas principales.
- Programar el primer respaldo completo de información crítica.
- Verificar que todos los equipos tengan actualizaciones pendientes instaladas.
- Realizar una sesión de 30 minutos sobre phishing con el equipo.
- Confirmar que el router usa cifrado actualizado y contraseña distinta a la original.
Ejemplo práctico de aplicación
Una pyme de servicios que maneja datos de clientes implementó las primeras cuatro acciones en una semana. Cambió contraseñas, activó verificación en dos pasos, capacitó al equipo y configuró respaldos automáticos en la nube. Dos meses después, un intento de phishing fue detectado a tiempo y los respaldos permitieron recuperar archivos sin pagar rescate ni perder información.
Medición del avance
Establece revisiones mensuales simples: verifica que los respaldos funcionen, que no haya actualizaciones pendientes y que el equipo recuerde las buenas prácticas. Estas revisiones cortas mantienen el nivel de protección sin requerir mucho tiempo.
Implementar estas diez acciones permite a cualquier pyme reducir de forma significativa los riesgos más comunes sin necesidad de presupuestos elevados. La constancia en la aplicación de estas medidas es lo que realmente marca la diferencia en la protección de datos de la empresa.
Si necesitas apoyo para evaluar el estado actual de tu ciberseguridad o implementar estas acciones de manera ordenada, contacta a BigSolutions.
¿Quieres automatizar procesos en tu empresa?
Conversemos con los canales oficiales de BigSolutions.